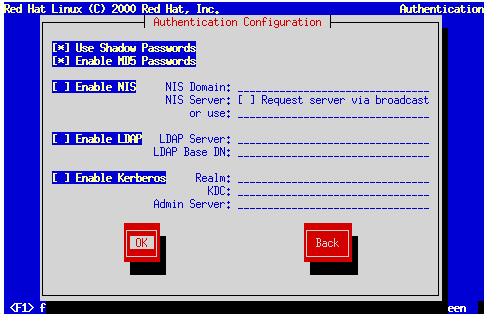
Wenn Sie eine benutzerdefinierte Installation durchführen,
können Sie im nächsten Schritt den Typ der
Passwort-Authentifizierung für Ihr Red Hat Linux System konfigurieren
(siehe Abbildung 14-33). Sie können
außerdem NIS-Unterstützung konfigurieren. Wenn Sie sich
nicht sicher sind, ob Sie diese Möglichkeit nutzen sollen, fragen
Sie Ihren Netzwerkadministrator.
Die einzelnen Passwortoptionen für die Authentifizierung
sind wie folgt:
Shadow-Passwörter verwenden - Stellt
eine sehr sichere Methode zur Verwaltung der Passwörter
dar. Das Passwortfeld in /etc/passwd wird in
die Datei /etc/shadow ausgelagert, die
ausschließlich von Root gelesen werden kann.
MD5-Passwörter aktivieren -
Ermöglicht das Verwenden langer Passwörter mit bis zu 256
Zeichen anstelle der standardmäßig maximal acht Zeichen.
NIS aktivieren - Eine Gruppe von Rechnern kann
mit einer gemeinsamen Passwort- und Gruppendatei in derselben
Network Information Service-Domäne betrieben werden. Sie
können zwischen zwei Optionen wählen:
NIS-Domäne - Sie geben an, welcher
Domäne oder Rechnergruppe Ihr System angehören soll.
NIS-Server - Mit dieser Option kann Ihr
Computer einen bestimmten NIS-Server verwenden, statt eine
Broadcast-Anforderung an das lokale Netzwerk auszugeben, um
nach verfügbaren Servern für das System zu fragen.
LDAP aktivieren - LDAP fasst bestimmte
Informationsarten innerhalb Ihrer Organisation zusammen. So
können zum Beispiel alle Benutzerlisten in Ihrer Organisation
in einem LDAP-Verzeichnis untergebracht werden. Weitere
Informationen zu LDAP finden Sie im Kapitel 7. Ihnen
stehen zwei Optionen zur Auswahl:
LDAP Server - Mit dieser Option
können Sie auf einen Server zugreifen, der den LDAP-Dienst
zur Verfügung stellt.
LDAP Basis-DN - Mit dieser Option
können Sie anhand des eindeutigen Namens
(Distinguished Name, DN) nach
Benutzerinformationen suchen.
Kerberos aktivieren - Bei Kerberos handelt es
sich um ein sicheres System, das Authentifizierungsdienste für
Netzwerke zur Verfügung stellt. Weitere Informationen zu
Kerberos finden Sie in Kapitel 8. Ihnen stehen
drei Optionen zur Auswahl:
Realm - Mit dieser Option können Sie
auf ein Netzwerk zugreifen, das Kerberos verwendet und aus
einem oder einigen Servern (auch als KDCs bezeichnet) sowie
einer (potentiell sehr großen) Zahl von Clients besteht.
KDC - Mit dieser Option können Sie
auf das Key Distribution Center (KDC) zugreifen. Hierbei
handelt es sich um ein Gerät, das Kerberos-Tickets ausgibt
(manchmal auch als Ticket Granting Server oder TGS bezeichnet).
Admin-Server - Mit dieser Option
können Sie auf einen Server zugreifen, der
kadmind ausführt.
 | Bitte beachten |
|---|
| | Um die NIS-Option zu konfigurieren, muss Ihr Computer an ein
NIS-Netzwerk angeschlossen sein. Wenn Sie sich nicht sicher sind, ob
dies der Fall ist, wenden Sie sich bitte an Ihren
Netzwerkadministrator.
|
Sie werden bemerken, dass sowohl Shadow-Passwörter als auch
MD5-Passwörter aktiviert sind, wenn Sie NIS nicht einrichten. Es
empfiehlt sich, beide Optionen zu verwenden, um Ihren Computer so
sicher wie möglich zu machen.



 Download