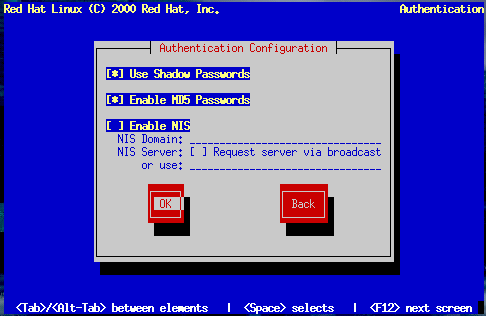
Si vous effectuez une installation personnalisée,
l'étape suivante consiste à configurer le type
d'authentification par mot de passe qu'utilisera votre
système Red Hat Linux (voir la
Figure 10-33). Vous avez
également la possibilité de configurer la prise en
charge NIS ; si vous hésitez quant à la
nécessité de le faire, interrogez votre
administrateur réseau.
Voici une brève présentation des options du mot de
passe d'authentification :
Utiliser des mots de passe
masqués -- Constitue une méthode
sécurisée pour stocker les mots de passe. Le
mot de passe conservé dans le fichier
/etc/passwd est remplacé par
/etc/shadow que vous ne pouvez lire que
si vous êtes connecté en tant que root.
Activer les mots de passe MD5 -- Permet
d'utiliser un mot de passe long (jusqu'à 256
caractères) au lieu du mot de passe standard de huit
lettres maximum.
Activer NIS -- Permet de faire
fonctionner un groupe d'ordinateurs dans le même
domaine NIS avec un mot de passe et un fichier de groupe
communs. A ce stade, vous avez le choix entre deux
options :
Domaine NIS -- Permet de
spécifier à quel domaine ou groupe
d'ordinateurs votre système appartient.
Serveur NIS -- Permet à
votre ordinateur d'utiliser un serveur NIS
spécifique, au lieu de "diffuser" sur
le réseau local un message demandant à
tout serveur disponible d'accepter la connexion de votre
système.
 | Remarque |
|---|
| | Pour configurer l'option NIS, vous devez être
connecté à un réseau NIS. Si vous
n'êtes pas certain d'être connecté à
un réseau NIS, interrogez votre administrateur
réseau.
|
A moins de configurer NIS, vous observerez que tant les mots de
passe masqués que les mots de passe MD5 sont
sélectionnés. Nous vous recommandons d'utiliser
ces deux types de mots de passe pour assurer une
sécurité optimale de votre système.



 Download